EU、Booking.comを詐欺対策不備で正式調査へ——被害は42億ユーロに
フィッシング急増を受け、欧州委員会がデジタルサービス法違反の疑いで動く
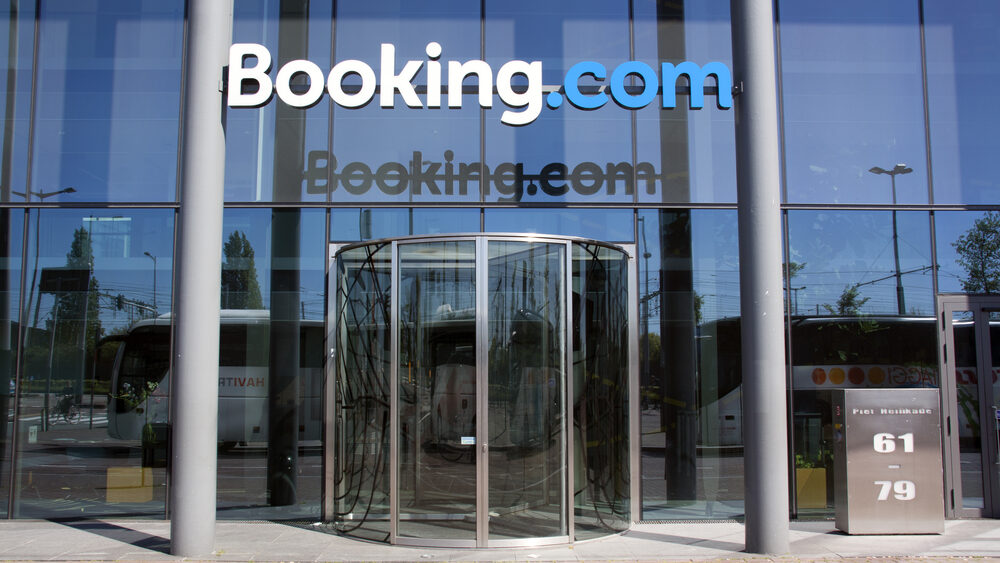
欧州委員会は、旅行予約大手Booking.comがデータ保護法およびオンライン透明性規則に違反した疑いがあるとして、正式な調査を開始した。同社はアムステルダムに本社を置くオランダを代表するテック企業だが、近年急増するプラットフォーム上の詐欺被害への対応の遅さが当局の目に留まることになった。
三つの疑惑——偽広告、透明性、フィッシング
今回の調査は大きく三つの論点に分かれる。第一は、プラットフォーム上に掲載された偽の宿泊施設広告を放置し、利用者を詐欺被害にさらしたという疑いだ。第二は、宿泊施設の検索順位が掲載料の支払いによって決まっているにもかかわらず、その事実をユーザーに明示していないという透明性の問題。第三は、ハッカーが同社の予約システムや顧客データに不正アクセスし、そのデータをフィッシング詐欺に悪用したという深刻な情報漏洩リスクだ。
Booking.comで報告された詐欺件数は2022年から2024年の2年間で500%増加しており、2024年単年の被害総額は42億ユーロに達するという。欧州委員会のテック主権担当委員ヘンナ・ヴィルックネン氏は「欧州市民が詐欺を恐れずに休暇の予約ができる環境を確保すべきだ」と述べ、プラットフォームの責任を明確に求めた。
Booking.comの反応と制裁の可能性
Booking.com側は「調査に全面的に協力している」とコメントし、「セキュリティ、信頼、個人情報の保護は最優先事項だ」との立場を表明した。また、サイバー犯罪やオンライン詐欺の撲滅に向け、各国政府・規制当局・法執行機関・業界パートナーと連携を続けていくとしている。ただし、調査は緒に就いたばかりであり、違反の認定にはさらなる審査が必要だ。
もし違反が認定され、かつ同社が方針を改めないと判断された場合、売上高の最大6%に相当する制裁金が科される可能性がある。Booking.comの規模を踏まえれば、その額は相当なものになりうる。
在蘭日本人への影響と示唆
Booking.comはオランダ在住の日本人にとっても、ヨーロッパ国内旅行やホテル予約で日常的に使うサービスの一つだ。特に、ホテルから届くように見せかけた偽メールや偽サイトへの誘導というフィッシング手口は、言語的に不慣れな環境では気づきにくい。今回の調査を機に、不審なリンクや支払い要求には従来以上の注意を払うことが賢明だ。欧州委員会の動向は、デジタルサービス法がどこまで大手プラットフォームに実効性を持つかを測る試金石にもなっている。
広告掲載にご興味のある方は こちら
情報源: DutchNews