アルバート・ハインにサイバー攻撃、親会社が刑事告訴へ踏み切る
新サイバーセキュリティ法施行後、初の大規模インシデントとして注目
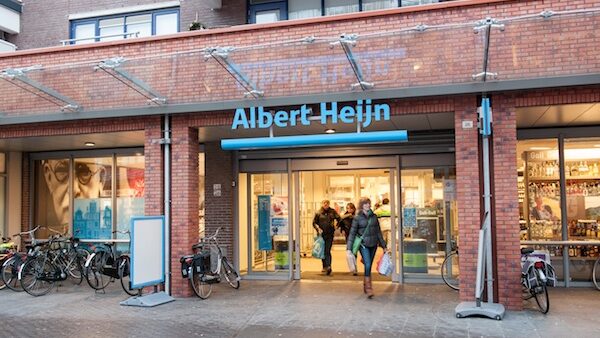
オランダ最大のスーパーマーケットチェーン、アルバート・ハインの親会社アホールド・デルハーズが、1週間以上前に発生したサイバー攻撃について、月曜日に警察へ正式な被害届を提出した。同社はこれまで問題を「サイバーセキュリティインシデント」とのみ表現していたが、今回の調査でITシステムへの不正アクセスが「第三者による悪意ある行為」によるものと確認されたことを声明で明らかにした。警察・検察当局(OM)は先週、刑事捜査の開始に被害届が必要だとして提出を促していた経緯がある。
攻撃の経緯と規模
問題が発覚したのは10月11日(日)のこと。アルバート・ハインはITシステムの一部を緊急停止し、宅配サービスの停止、物流センターの業務停止、一部店舗での欠品が相次いだ。NOS放送によると、米国・ポーランド・モルドバ・トルコのサーバーが攻撃に利用されたとセキュリティ関係者が証言している。経済紙フィナンシアーレ・ダッハブラートは業界関係者の情報として、被害額が1日あたり「数千万ユーロ」に上ると報じており、その経済的打撃の大きさが浮き彫りになっている。
アホールド・デルハーズが傘下に持つドラッグストアチェーン「エトス」や酒類チェーン「ガル&ガル」のウェブサイトもすでに復旧。アルバート・ハイン自身のウェブサイトとアプリも再開し、宅配サービスは10月23日(金)に再開予定とされている。顧客・従業員・取引先の個人情報が流出した証拠は現時点では確認されていないと同社は強調しているが、捜査への影響を理由に詳細な説明は控えている。
新法施行後初の大規模試練
今回の事案は、8月15日に施行されたばかりの新サイバーセキュリティ法の下で起きた初の大規模インシデントとして業界内外から注目されている。この法律は、医療・飲料水・金融・食品(スーパーマーケットを含む)など、国の重要インフラを担う約8,000の組織を対象とし、インシデント発覚から24時間以内に国家サイバーセキュリティセンター(NCSC)への報告を義務付けている。アホールド・デルハーズはこの規定に従い、発覚後24時間以内にNCSCへ届出を済ませていたという。
オランダで生活する日本人にとっても、アルバート・ハインは日常の買い物に欠かせないスーパーマーケットだ。今回のような大規模攻撃がサービス停止から個人情報リスクまで広範な影響を及ぼしうることが改めて示された形となる。捜査の進展とともに、オランダのサイバーセキュリティ体制の実効性が問われることになりそうだ。
広告掲載にご興味のある方は こちら
情報源: DutchNews